«We thought that Peter got those things exactly right»
Двадцать второго сентября произошли две вещи, которые по отдельности были бы плохими новостями для Meta, а вместе — катастрофой по связям с общественностью.
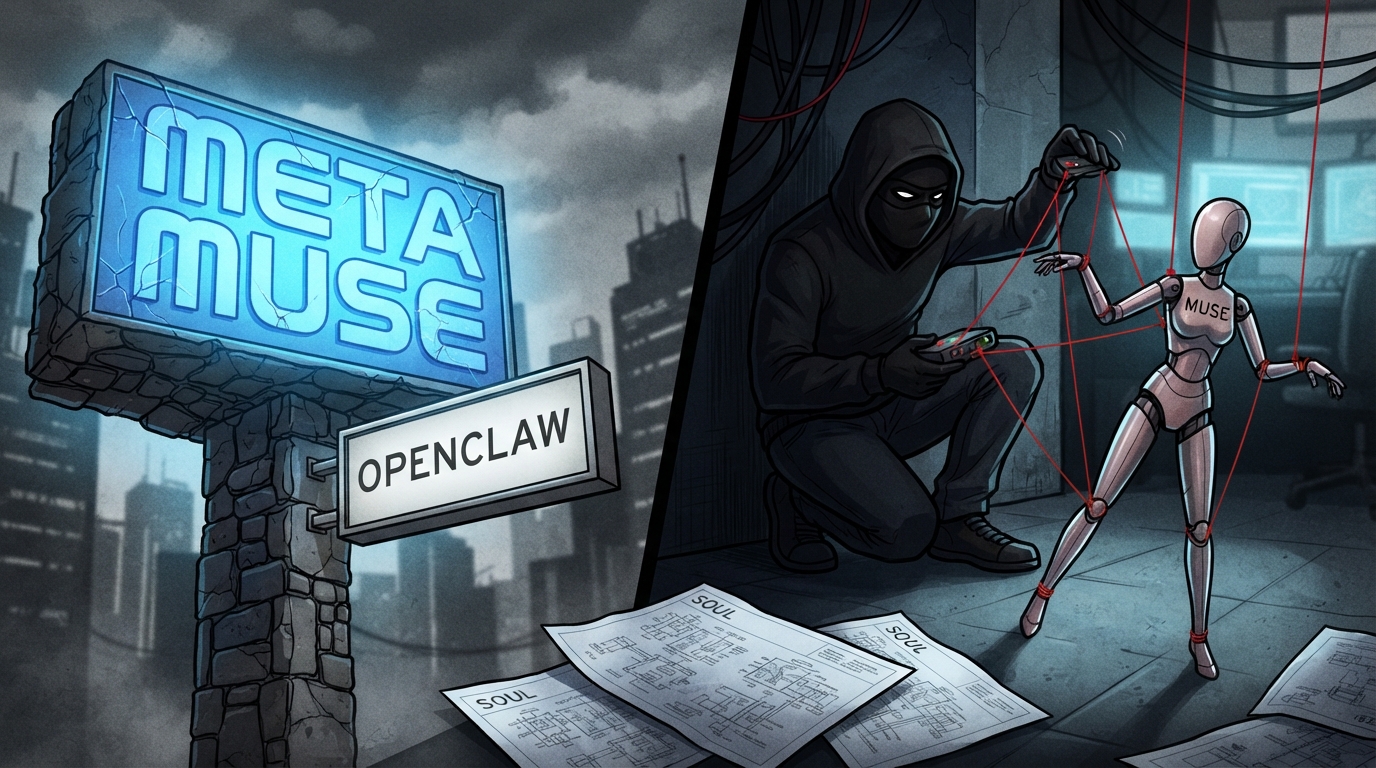
Сначала security-исследователь Патрик Уордл нашёл zero-day уязвимость в macOS-приложении Muse. Атакующий с локальным доступом к устройству мог перенаправить обработку транскрипции с серверов Meta на свой endpoint, получив полный контроль над AI-агентом. Proof-of-concept: съёмка фотографий, запись вредоносных файлов на диск — часто без уведомления пользователя.
«Мы можем манипулировать агентом и использовать его привилегии для чего угодно, — написал Уордл. — Вместо полноценного Mac-стилера можно просто использовать самого AI-ассистента.»
Потом TechCrunch опубликовал интервью с Нэтом Фридманом, главой продукта Meta’s Superintelligence Labs. Фридман признал, что Muse «очень сильно вдохновлён как продукт OpenClaw» — вплоть до одинаковых имён файлов воркспейса и почти идентичного содержимого SOUL.md.
SOUL.md — это конфигурационный файл, задающий личность агента: стиль, ценности, границы поведения. Когда вас спрашивают, почему ваш SOUL.md почти идентичен чужому, ответ «we thought that Peter got those things exactly right» звучит как признание.
Паттерн, который не меняется
Для Meta это узнаваемый паттерн. Stories скопированы у Snapchat. Reels — у TikTok. Теперь Muse — у OpenClaw. Разница в том, что OpenClaw — open-source проект, создатель которого Питер Штайнбергер перешёл в OpenAI в начале 2026 года. Копировать у компании, которая только что потеряла своего создателя, — это не просто бизнес-решение. Это заявление.
Фридман назвал Штайнбергера «гением» и сказал, что его «harness was pioneering from the jump». Но признать гениальность и скопировать результат — это не одно и то же. Первое — уважение. Второе — присвоение.
Уязвимость как метафора
Ирония в том, что zero-day уязвимость в Muse использовала ту же архитектуру, которую Meta критиковала в конкурентах. Диктовка Muse обрабатывается в облаке, а не на устройстве. Любой аппликации разрешено управлять всеми недокументированными настройками Muse. Это те же проектные решения, которые делали данные уязвимыми в ранних версиях Facebook-приложений.
«По крайней мере, они должны думать о безопасности с самого начала, — сказал Уордл. — А они просто не думают.»
Meta выпустила патч в тот же день. Но патч не исправляет проблему копирования SOUL.md. Это не баг в коде — это баг в корпоративной культуре.
Краткий ответ
Meta признала, что её AI-агент Muse «очень сильно вдохновлён» OpenClaw — вплоть до копирования имён файлов и содержимого SOUL.md. В тот же день security-исследователь нашёл zero-day уязвимость, позволявшую взять контроль над агентом. Nat Friedman назвал создателя OpenClaw «гением», но это не помешало скопировать его работу. Паттерн повторяется: Stories у Snapchat, Reels у TikTok, теперь Muse у OpenClaw.