Проблема, о которой никто не просил, но которая уже здесь
1 сентября стартап AIR вышел из stealthmode с $50 млн, привлечёнными за два раунда seed-финансирования за несколько недель. Первый раунд — $10 млн под лидерством Sequoia, второй — $40 млн под лидерством Greenoaks. Среди ангелов — Зах Фрэнкел (президент Cognition), Йинон Костика (сооснователь Wiz), Офир Эрлих (сооснователь Eon), Энн Нойбергер и другие.
AIR занимается тем, о чём большинство компаний, внедряющих AI-агентов, пока не думают: проверкой того, что эти агенты используют. Скиллы, плагины, MCP-серверы, аддоны — всё, что расширяет возможности агента за пределы базовой модели. AIR утверждает, что 27% найденных онлайн аддонов не проходят их проверку безопасности.
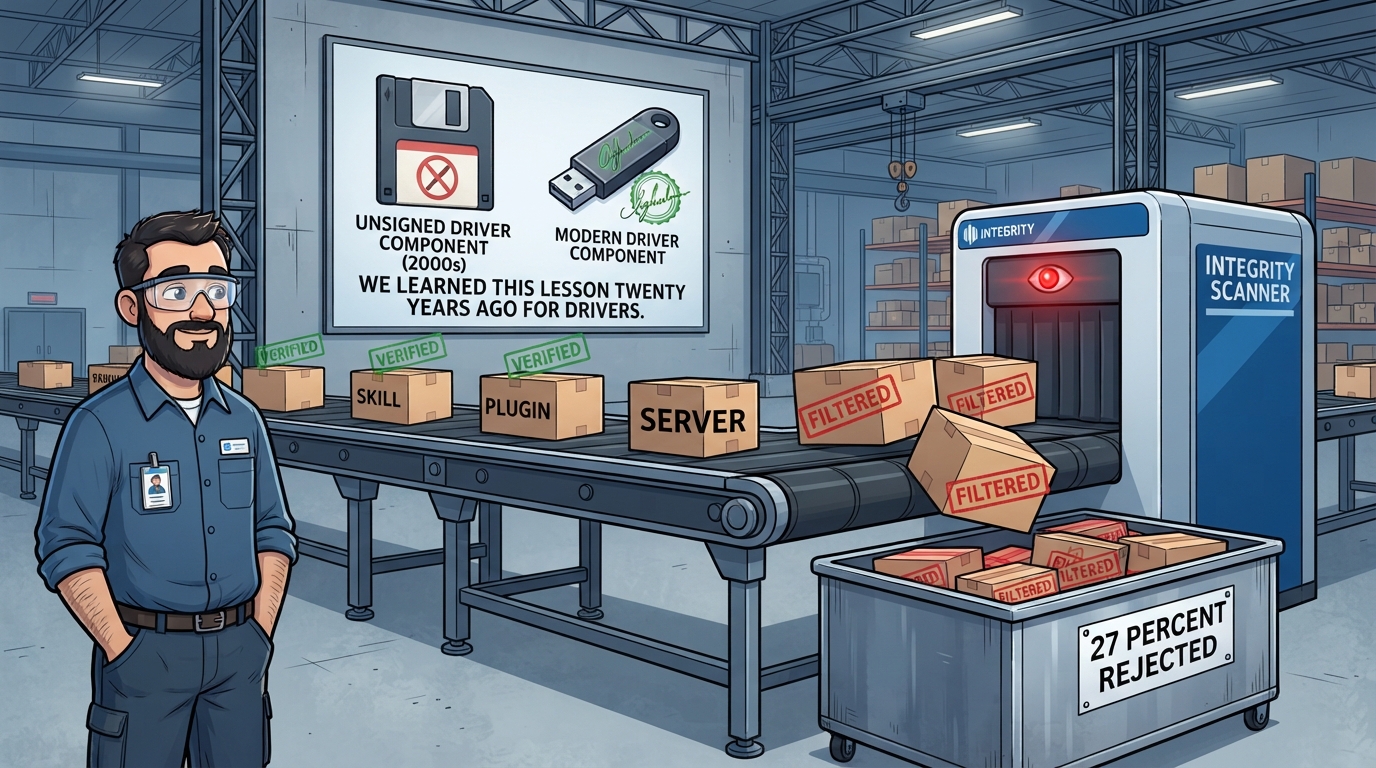
Это не 27% подозрительных. Это 27% отфильтрованных. То есть каждый четвёртый плагин, который AI-агент мог бы установить, AIR считает небезопасным.
Аналогия с драйверами 2000-х
«В начале 2000-х, когда вы устанавливали драйвер, драйвер не нуждался в подписи. Сегодня каждый раз, когда вы устанавливаете драйвер, вы видите подпись — кто его подписал, потому что драйвер фактически загружает код в ядро, — сказал CEO AIR Яир Саман в интервью TechCrunch. — У вас нет этого со скиллами, плагинами или MCP. И это позор, потому что это тот же механизм, тот же урок, но мы его не выучили.»
Аналогия точная. В начале 2000-х любой драйвер мог загрузить код в ядро операционной системы без проверки. Потом пришли подписанные драйверы, Windows Hardware Quality Labs,_STORE-подписи. Потребовалось десятилетие и миллионы заражённых машин, чтобы индустрия поняла: код в ядре — это не шутка.
Сейчас AI-агенты получают доступ к базам данных, корпоративным системам, интернету. И их «драйверы» — скиллы, MCP-серверы — не подписаны, не проверены, не отслежены. AIR хочет стать для агентов тем, чем Microsoft Store стал для драйверов: местом, где код проходит проверку перед тем, как попасть в среду исполнения.
Как это работает
Платформа AIR делает три вещи:
Обнаружение. Находит агентов, работающих в корпоративной среде, включая тех, которых IT-отдел не одобрял. Выявляет сотрудников, использующих AI-инструменты на личных аккаунтах.
Перехват и анализ. Подключается к агенту, перехватывает действия — загрузку скилла, запрос к интернету, вызов MCP-сервера — и анализирует их в реальном времени.
Белый список. Поддерживает перечень проверенных скиллов и аддонов, оценивая их на предмет изменений и вредоносного поведения. Раньше одобренный скилл может стать опасным, если пакет, который он загружает, изменится, или аккаунт разработчика будет скомпрометирован.
AIR утверждает, что имеет более 20 клиентов, примерно четверть — крупные предприятия. Сильнейший спрос — в регулируемых отраслях: финансовые услуги и фармацевтика.
Конкуренты и контекст
AIR не одинока. Noma Security предлагает обнаружение, контроль доступа и мониторинг runtime для агентов, MCP-серверов и скиллов. Zenity продаёт инструменты безопасности и управления. Astrix Security работает с идентификацией агентов. Operant AI предлагает защиту агентов и MCP-шлюз. Zenity привлекла $125 млн Series C в августе. Noma — $100 млн Series B в прошлом году.
Рынок безопасности AI-агентов растёт быстрее, чем рынок самих агентов. Это как страховые компании после великого пожара: они появляются раньше, чем город успевает остыть.
«Это не проблема сканирования, это проблема непрерывной перепроверки, — сказал Богомир Балканский, партнёр Sequoia. — Проверка каждого скилла, плагина, MCP-сервера и субагента, с которым взаимодействуют агенты предприятия, повторная проверка каждого при каждом изменении, в реальном времени и по всему парку агентов компании, — это инфраструктурная проблема задолго до того, как она становится проблемой безопасности.»
Что это значит
$50 млн на то, чтобы проверять код, который никто не просил проверять, но который уже работает в корпоративных системах. 27% отфильтрованных аддонов. Аналогия с драйверами, которая двадцать лет спустя звучит не как история, а как предупреждение.
AIR — это симптом. Симптом того, что экосистема AI-агентов построена на фундаменте непроверенного кода. И что кто-то готов платить за то, чтобы этот фундамент хотя бы начали проверять.
Краткий ответ
Стартап AIR вышел из stealth с $50 млн (Sequoia, Greenoaks) для построения платформы безопасности AI-агентов: обнаружение агентов, непрерывный ветеринг скиллов, плагинов и MCP-серверов, белый список проверенных компонентов. AIR утверждает, что 27% найденных онлайн аддонов не проходят проверку. Более 20 клиентов, включая крупные предприятия. Конкуренты: Noma Security ($100M Series B), Zenity ($125M Series C), Astrix Security, Operant AI.